
Die kurze Antwort
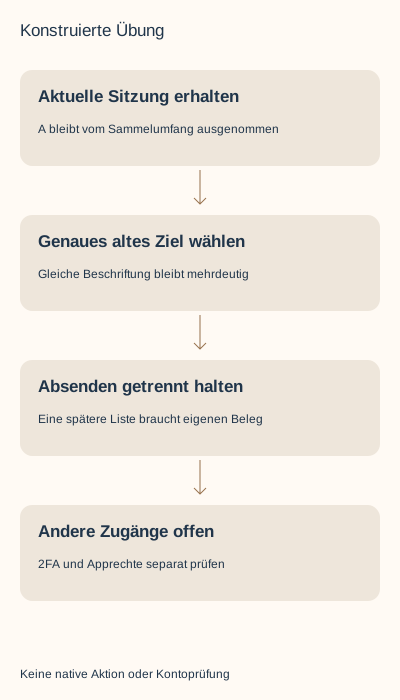
Öffne im gemeinten Mitgliedskonto Aktive Sitzungen und ordne genau die alte Sitzung zu, die du beenden willst. Trenne einzelne Abmeldung von der dokumentierten Aktion für alle anderen Sitzungen; sie nimmt die aktuelle aus. Folge nur für eine bewusste berechtigte Änderung dem tatsächlichen offiziellen Hinweis und prüfe danach die spätere Liste. Abgesendete Anfrage, aktivierte Zwei-Faktor-Methode oder entfernte Appberechtigung belegen allein nicht das Ende der gemeinten Sitzung.
Das nimmst du mit
- Gemeinte Sitzung zuordnen statt erste vertraute Browserbeschriftung auswählen.
- Die Sammelaktion nimmt deine aktuelle Sitzung ausdrücklich aus.
- Sitzungsrücklesung, Zwei-Faktor-Einrichtung, Appzugriff und alte Kopien trennen.
Alte Sitzung bestimmen und funktionierenden Zugang erhalten
Du hast ein früheres Veröffentlichungsgerät nicht mehr im Einsatz und möchtest genau dessen Anmeldung beenden. Beginne mit dem tatsächlichen Mitgliedskonto und einem klaren Änderungszweck. Eine Page wird durch berechtigte Mitgliedsidentitäten verwaltet und braucht kein zusätzliches geteiltes Teamkennwort. Erhalte deinen aktuellen erlaubten Zugang und nötigen Wiederherstellungsweg während der Zuordnung.
Diese Aufgabe unterscheidet sich von Authenticator-Wechsel, neuer E-Mail, Dienstwiderruf oder Kontoschließung. Dafür gibt es eigene Guides. Weder Postfachexport noch Empfängerliste, neues Konto, Testanmeldung oder pauschale Abmeldung für eine volle Checkliste sind nötig. Bei verlorenem Zugang oder Einschränkung nutze den passenden offiziellen Wiederherstellungszweig, statt eine verfügbare Sitzungsliste vorauszusetzen.
Tatsächliche Liste lesen und das richtige Ziel zuordnen
Die aktuelle Hilfe beschreibt Standort, IP-Adresse, Gerätetyp, Browser und letzte Anmeldung als Sitzungsinformationen. Am Desktop führt sie über Sie, Einstellungen & Datenschutz, Einloggen und Sicherheit zu Aktive Sitzungen. Mobil stehen davor Profilbild und Einstellungen. Die englische Aufgabe nennt Where you’re signed in. Lies die tatsächliche Oberfläche, statt überall identische Beschriftung zu erwarten.
Verbinde diese Angaben mit deinem vorhandenen Geräte-/Arbeitskontext. Zwei Sitzungen können denselben Browsernamen tragen. Weder Beschriftung noch vertrauter Ort oder Listenposition allein bestimmen gemeinte Person und altes Gerät. Eine unklare Zuordnung bleibt offen. Ein knapper privater Verweis samt Zweck ist hilfreicher als eine veröffentlichte Liste mit IPs und Orten.
Unsere fiktive Vorgabe enthält aktuelle A sowie weitere B und C, beide als Desktop browser bezeichnet. Der genaue Referenzfall ordnet B durch seinen vorgegebenen Arbeitskontext zu; die reine Namenssuche unterscheidet B und C nicht. Kennungen und Beschriftung sind Lehrwerte statt Bildschirmbild, nativer Sitzungskennung oder Nachbau von LinkedIns Zuordnung.
Einzelne Sitzung oder alle anderen bewusst wählen
Die Desktop-Aufgabe nutzt Ausloggen neben der genauen Sitzung und anschließend Passwort-/Sitzung-beenden-Bestätigung. Mobil nennt sie BEENDEN und eigene Bestätigung. Ein echtes Passwort gehört nur in den offiziellen Kontokontext; der Bogen enthält weder Passwort- noch Codefeld. Wähle vor einer echten Bestätigung das gemeinte Ziel.
Die andere Sammelaktion meldet weitere Sitzungen außer der aktuell verwendeten ab. Ihr Umfang ist weder alle Geräte einschließlich dieses noch eine einzelne ausgewählte alte Sitzung. Lies tatsächliche Bestätigung und entscheide, ob der breitere Umfang gewollt ist. Diese Übung führt keinen der beiden Schritte aus.
Die Hilfe erwähnt Sammelabmeldung auch zur Fehlersuche bei Zugang oder Zeitzone. Daraus wird kein routinemäßiger Nachweistest, der funktionierenden Zugang verwirft. Bei unbekannter Anmeldung oder Gerät empfiehlt die Quelle den offiziellen Passwortwechsel. Unser entsprechender Fall erhält den Akteur unbekannt; daraus folgt weder erfundene Angreiferzuordnung noch mit einem Klick abgeschlossene Wiederherstellung.
| Frage | Passender Beleg | Getrennt halten |
|---|---|---|
| Ist B die gemeinte alte Sitzung? | Tatsächlicher Konto-/Sitzungskontext | Wiederholter Browsername |
| Wurde die Aktion abgesendet? | Tatsächlicher Bestätigungs-/Anfragestand | Spätere Listenrücklesung |
| Was umfasst alle anderen? | Beschriebener Umfang außer aktuell | Gewünschtes Ende auch der aktuellen Sitzung |
| Ist unbekannte Anmeldung geklärt? | Offizielle Reaktion und passende Zugangsprüfung | Vermuteter Akteur oder Sicherheitsgarantie |
Genaues Ergebnis statt Wirkung einer anderen Steuerung lesen
Öffne nach einer berechtigten bewussten Aktion die passende Liste erneut und prüfe gemeintes Ziel, Zeitpunkt und Konto. Geschlossener Dialog ist keine solche Beobachtung. Ein fehlendes oder ungewisses Ergebnis bleibt vor Wiederholung offen. Laut Quelle verschwinden abgemeldete Sitzungen als nicht mehr aktiv aus der Liste. Eine später fehlende Zeile bestimmt aber weder Ursache noch Ende jedes anderen Zugangswegs.
Zwei-Faktor-Einrichtung betrifft Methode und Geräteprüfung. Dienstentfernung betrifft den Zugriff dieser App; vorher erhaltene Daten können dort bleiben. Keine dieser Beobachtungen ersetzt die konkrete spätere Mitgliedersitzungsliste. Sitzungsende belegt außerdem weder gestoppte Dienstabrechnung noch stornierte Warteschlange oder gelöschten früheren Download.
Der Sitzungsseitentext nennt für verbundene Apps Partner und Dienste. Die aktuelle eigene Appaufgabe führt zur Entfernung dagegen über Datenschutz, Andere Anwendungen und Zugelassene Dienste. Erhalte die Aufgabenoberflächen samt Umfang statt eines erfundenen Universalmenüs oder einer als Sitzung behandelten Appzeile. Der bestehende Dienstausstieg ist passend, wenn genau das erledigt werden soll.
Acht vollständige konstruierte Sitzungsentscheidungen lösen
S1 bestimmt aktuelle A und gemeinte alte B mit Einzelplan ohne Aktion/Rücklesung: Nur Plan erhalten. S2 findet mit Desktop browser sowohl B als auch C und hält die Zuordnung an. S3 gibt eine abgesendete B-Anfrage ohne spätere Liste vor: Abgesendet bleibt von geprüftem Ergebnis getrennt. Für keinen Fall wurde eine echte Kontoaktion ausgeführt.
S4 gibt eine spätere Liste mit A und C statt B vor. Erhalte genau diesen Stand und die weiterhin aktuelle A; Akteur, weitere Zugänge und Apprechte bleiben ungeklärt. S5 erwartet durch alle anderen auch das Ende von A und wird wegen falschem Umfang angehalten. Ein fehlendes Ziel in einer Vorgabe ist kein gemessener Wiederherstellungserfolg.
S6 gibt aktivierten Zwei-Faktor-Stand vor und behauptet beendete Sitzungen. S7 gibt Appwiderruf vor und behauptet Ende von Mitgliedersitzung B. Beide trennen die Steuerungen und lassen die Sitzungsrücklesung offen. S8 bezeichnet Anmeldung/Gerät als unbekannt, Akteur ebenfalls. Den offiziellen Passwortzweig erhalten, ohne Diagnose, Supportanfrage oder erfolgreiche Wiederherstellung zu erfinden.
Datensätze nachbauen und knappen privaten Prüfstand erhalten
Das Paket liefert acht tatsächliche verfasste Sitzungszeilen neben sieben getrennten Zwei-Faktor-/Gerätezeilen, Quellen und Beobachtungsvorgaben, vollständige deutsche/englische Entscheidungen, vier lokalisierte technische Diagramme und private Leerbögen. Zwei tatsächliche Statustexte zeigen einen begrenzten Export aus funktionslosen fiktiven Platzhaltern. Weder Kontobild noch Zugangsdaten oder allgemeiner Schwärzungsdienst werden bereitgestellt.
Mit vorhandenem Python 3 nach dem Entpacken python3 check.py ausführen. Der Standardbibliotheksnachbau prüft genaue Lehrvorgaben und reproduziert alle Dateien ohne Netzwerk- oder Kontohandlung. Doppelte Fälle, falsches Konto/Produkt, unpassende Rückleseidentität, ungültige Zeiten und unbelegte Ergebnissubstitutionen werden verworfen. Das prüft das geschlossene Übungsschema statt beliebiger echter Sitzungslisten.
Für echte Arbeit bleiben Zweck, berechtigtes Konto, gemeinte Sitzung samt Kontext, Einzel-/Sammelumfang, angebotene Steuerung, getrenntes Absenden, spätere Liste und offene Zugangsfragen privat. Öffentliche Quellen wurden am 2. November 2026 in beiden Sprachen geprüft; Belege tragen UTC. Weder private Sitzung, Konto, Gerät, Passwort, Zwei-Faktor-Einstellung, Apprecht noch Supportweg wurden geöffnet oder geändert. Leserpräferenz, native Oberflächen-/Download-/Geräteprüfung und Kundennutzen bleiben ungemessen.
Quellen & Produktinformationen
Produktangaben beziehen sich auf den Stand dieser Veröffentlichung. Externe Funktionen und Oberflächen können sich ändern.
- LinkedIn: Individual and all-other sign-in sessions (en)
- LinkedIn: Individual and all-other sign-in sessions (de)
- LinkedIn: Separate two-factor setup and product dependency (en)
- LinkedIn: Separate two-factor setup and product dependency (de)
- LinkedIn: Separate third-party permissions and retained copies (en)
- LinkedIn: Separate third-party permissions and retained copies (de)
- Original constructed session/device records, complete bilingual decisions and standard-library rebuild


