
Die kurze Antwort
Prüfe Zwei-Faktor-Methode und Wiederherstellungszugang des richtigen Kontos vor Geräte- oder Einstellungswechsel. Nutze den offiziellen Anmelde-/Sicherheitsweg und prüfe die eingerichtete Methode. Geheimnisse und Codes gehören nicht in Bögen; Einrichtung beweist keine Beseitigung aller Übernahmerisiken.
Das nimmst du mit
- Authenticator-Einrichtung gehört zu Gerät und Appinstallation.
- Erhalte beim Wechsel einen eigenen funktionierenden Wiederherstellungsweg.
- LinkedIn-Spezialprodukte können Zwei-Faktor-Anmeldung verlangen.
Die tatsächliche Veröffentlichungsidentität prüfen
Bestimme das Mitgliedskonto für Page-Verwaltung oder Veröffentlichungen. Eine Page hat berechtigte Rollen statt eines gemeinsamen Teamlogins. Kläre Identität und Wiederherstellungsweg vor Gerätewechsel, besonders bei abhängiger geplanter Veröffentlichung.
Lies die aktuelle Methode ohne reine Checklistenänderung. Telefonnummer, Authenticator-Eintrag und Sitzung sind verschiedene Zugangsteile. Bildschirmbilder mit Einrichtungsschlüssel oder Einmalcode gehören weder in Rückblick noch Arbeitsbogen.
Den tatsächlichen offiziellen Weg nutzen
Die Hilfe führt über Einstellungen & Datenschutz, Anmeldung & Sicherheit und Zwei-Faktor-Authentifizierung zu App oder SMS. Vorgelagert können Passwort-, E-Mail- oder Appprüfungen stehen. Folge echten Kontohinweisen; Schlüssel und Codes werden nicht an Redaktion, vermeintlichen Support oder öffentliche Formulare weitergegeben.
LinkedIn empfiehlt in der Übersicht eine Authenticator-App. Verfügbarkeit und wiederherstellbare Einrichtung bleiben zu prüfen. Recruiter, Campaign Manager und Sales Navigator verlangen laut Hilfe Zwei-Faktor-Zugang; Ausschalten als Schnelllösung kann diese Produkte betreffen.
Geräteübergang vor Entfernung des alten Zugangs prüfen
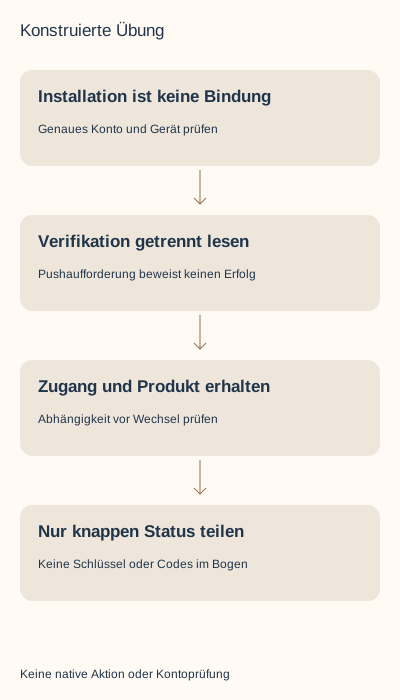
Die Authenticator-Hilfe bindet die Verbindung an Gerät und Installation. Neues Telefon, Neuinstallation oder Zurücksetzen können Neueinrichtung erfordern. Appsymbol oder Bildschirmfoto kopiert keinen belegten Authenticator-Eintrag. Erhalte den bisherigen erlaubten Zugang während der Übergangsprüfung.
Bei verlorenem Zugang nutze den offiziellen Wiederherstellungszweig statt Präferenzwechsel. Notiere Problem und Weg ohne echte Codes. Ein neuer Geräteprompt belegt weder beendete alte Sitzungen noch vollständig entfernten Fremdzugang.
Drei Zugangsentscheidungen klären
S1 — Konstruiertes neues Telefon: App installiert, Kontoeintrag ungeprüft. Entscheidung: Alten Zugangsweg erhalten und offizielle Einrichtung bewusst prüfen. Ergebnis: Übergang offen statt bestätigt; kein Schlüssel im Bogen.
S2 — Konstruierte Produktabhängigkeit: Zwei-Faktor-Anmeldung soll bei weiterem Sales-Navigator-Zugang aus. Entscheidung: Abhängigkeit lesen und echtes Problem offiziell klären. Ergebnis: Zurückgehaltene Umgehung statt unerklärtem Produktfehler.
S3 — Konstruierter öffentlicher Beleg: Entwurfsbild enthält Schlüssel und Code. Entscheidung: Bild weglassen und Status ohne Geheimnisse erklären. Ergebnis: Geeigneter Lehrstand, ohne behaupteten Widerruf eines echten Schlüssels oder vollständige Sicherheit.
Ein begrenztes Ergebnis ohne unnötigen Zugangsverlust prüfen
Prüfe gespeicherte Methode und tatsächlich gelungene eigene Verifikation. Beende nicht alle funktionierenden Sitzungen nur für einen Beleg. Bei Unsicherheit bleibt der bestehende Zugang während offizieller Fehlersuche erhalten.
Kontosicherheit und Fremddienstrechte sind getrennt. Zwei-Faktor-Einrichtung prüft nicht jede App oder Page-Rolle. Nutze passende Dienste-/Zugangswege mit derselben Identität und ohne geteiltes Passwort.
Stand ohne Geheimnisse notieren
Der Bogen enthält Rolle, Methodenname, Gerätewechsel, Wiederherstellungsstand und Prüfzeit ohne Felder für Passwörter, Schlüssel, Ausweise oder Einmalcodes. Die ausgefüllte Notiz bleibt privat.
Quellenstand ist 1. November 2026. Fälle sind konstruiert; Einstellung, Gerät, Sitzung und Konto blieben unverändert. Das ist eine Einrichtungsprüfung statt Sicherheitsaudit oder Übernahmegarantie.
Sieben getrennte Einrichtungs- und Zugangsstände ausführen
T1 gibt eine installierte App ohne geprüfte Konto-/Installationsbindung vor: Einrichtung bleibt ungeprüft. T2 gibt passende neue Geräteverifikation bei unbekanntem funktionierendem Zugang vor und will den alten Weg ausmustern. Unsere Planungssicherung hält das an. Weder native Ablehnung noch zwei gleichzeitig unterstützte Authenticator-Bindungen werden behauptet.
T3 gibt passende neue Verifikation vor, behauptet aber beendete Mitgliedersitzungen; diesen Schluss offenhalten. T4 will Zwei-Faktor bei weiterem Sales-Navigator-Zugang ausschalten und wird wegen aktueller Produktabhängigkeit angehalten. Die Authenticator-Fehlerhilfe beschreibt bei bestimmten Einrichtungsproblemen Deaktivieren/Neueinrichten aus einer funktionierenden Sitzung. Das hebt die Abhängigkeit nicht auf und begründet keinen pauschalen Reset.
T5 liest einen tatsächlichen fiktiven Quelldatensatz mit ausdrücklich funktionslosen Schlüssel-/Codeplatzhaltern. Exportiert werden nur Methode, neue Verifikation, Produktzugang und alter Sitzungsstand. Platzhalter und Geräteverweis fehlen. Das ist eine feste Statusauswahl statt Upload-/Schwärzungswerkzeug für echte Geheimnisse. T6 enthält Pushaufforderung ohne erfolgreiche Prüfung; T7 passende Verifikation zu vorgegebenem Mitglied, Gerät, Installation und Methode. Unterschiedliche Zustände erhalten, ohne künftigen Zugang oder gesamte Kontosicherheit zu erfinden.
Tatsächliche Statustexte und privaten Gerätebogen nutzen
Der gemeinsame Download enthält sieben Geräte-/Einrichtungszeilen neben acht getrennten Sitzungszeilen, vollständige Entscheidungen beider Sprachen, privaten Gerätebogen und zwei tatsächliche minimale Statustexte. Mit vorhandenem Python 3 entpacken und python3 check.py ausführen. Vorgaben und vier lokalisierte Diagramme werden ohne Netzaufruf oder Kontohandlung reproduziert. Falsches Konto/Gerät/Installation, ungültige Zeit, unbelegte Verifikation und übertragene Sitzungsergebnisse werden verworfen.
Der Leerbogen trennt Methode, gemeintes Gerät/Installation, eigenen Zugang/Wiederherstellungsstand, Produktabhängigkeit, tatsächlich angebotene Einrichtung, getrennte Prüfung und offene alte Zugänge. Felder für Passwort, Schlüssel oder Einmalcode fehlen. Aktuelle Primärtexte wurden am 2. November 2026 in beiden Sprachen geprüft. Ursprünglicher Guide und Cover bleiben erhalten; die konstruierte Ergänzung erzeugt weder neues Thema, Forschungsstück, eigene Hilfsmittelart, nativen Gerätetest, Leserpräferenz noch Kundenbeleg.
Quellen & Produktinformationen
Produktangaben beziehen sich auf den Stand dieser Veröffentlichung. Externe Funktionen und Oberflächen können sich ändern.
- LinkedIn: Current two-factor setup and product dependencies
- LinkedIn: Two-factor overview
- LinkedIn: Device/install-specific authenticator setup
- LinkedIn: Current member access boundary (a1339362,en)
- LinkedIn: Current member access boundary (a1339362,de)
- LinkedIn: Current member access boundary (a1381088,de)
- LinkedIn: Current member access boundary (a521848,en)
- LinkedIn: Current member access boundary (a521848,de)
- LinkedIn: Current member access boundary (a1354987,de)
- LinkedIn: Current member access boundary (a1356903,de)
- Original constructed device and session records


